CUMPLIMIENTO NORMATIVO
Tu cliente te ha pedido NIS2. Esto es lo que significa.
España todavía no ha publicado la ley que transpone NIS2: sigue sin aparecer en el BOE y la Comisión Europea ya ha llevado el retraso ante el Tribunal de Justicia de la UE. Pero si un cliente te lo pide por contrato, la exigencia ya es real para ti, tenga o no ley publicada..
Última actualización: 5 de octubre de 2026
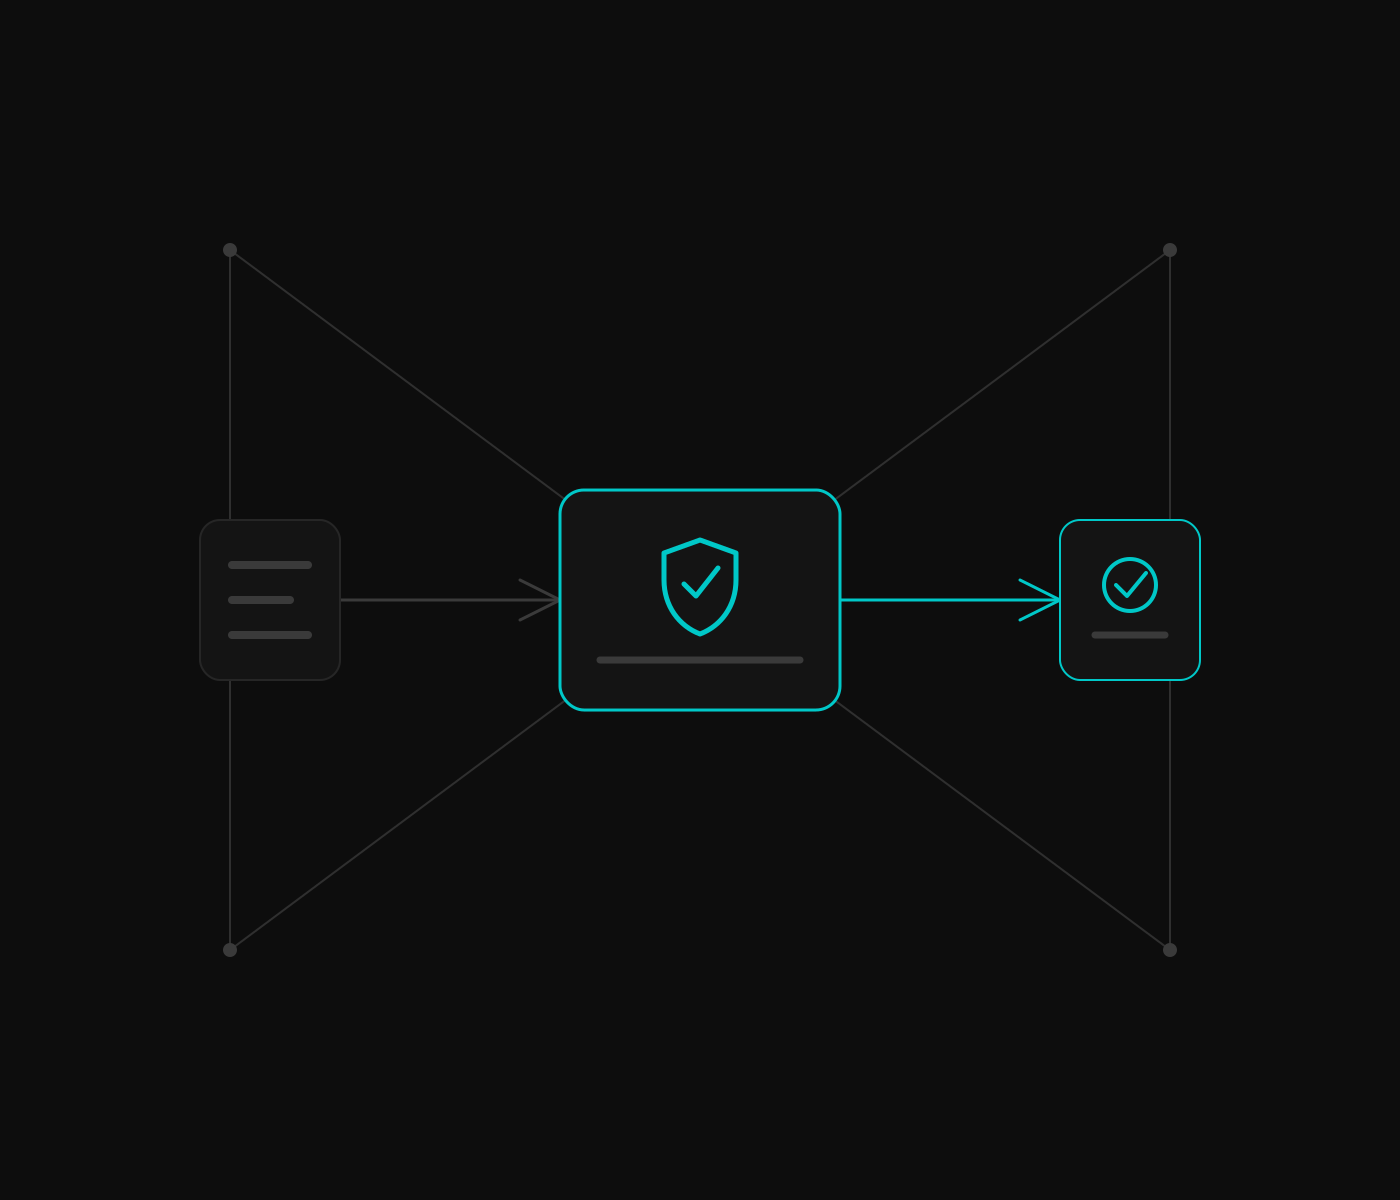
LA CADENA DE SUMINISTRO
No te lo pide el Estado. Te lo pide tu cliente.
NIS2 es una directiva europea para que las empresas de sectores importantes (energía, transporte, banca, sanidad, agua, infraestructura digital, administración pública y otros) resistan mejor los ciberataques. En general afecta a empresas medianas y grandes de esos sectores. Si tu empresa es más pequeña, la directiva no te obliga directamente.
Lo que sí hace la directiva es exigir a esas empresas que evalúen la ciberseguridad de sus proveedores directos. Por eso es normal que trasladen esa exigencia con cuestionarios o cláusulas de contrato. No es una inspección del Estado: es una condición para seguir siendo su proveedor, y no depende de que exista ley española.
Si te ha llegado un cuestionario de seguridad, una cláusula nueva en un contrato o una auditoría de un cliente grande, probablemente es esto.
01
Empresa obligada por NIS2
02
Te exige garantías por contrato
03
Tu empresa, como proveedor
EN LA PRÁCTICA
Lo que suele aparecer en un cuestionario de seguridad
Cada cliente pide algo distinto, pero los puntos se repiten porque salen de las medidas mínimas del artículo 21 de la directiva, en vigor desde enero de 2023.
- Un análisis de riesgos y unas políticas de seguridad por escrito
- Gestión de incidentes: cómo detectas, cómo respondes y a quién avisas
- Copias de seguridad y continuidad de negocio, probadas y no solo escritas
- Seguridad en tus propios proveedores
- Gestión de vulnerabilidades y mantenimiento de los sistemas
- Control de accesos y autenticación multifactor
- Cifrado de los datos y de las comunicaciones
- Formación básica en seguridad para quien maneja esos sistemas
Ningún punto exige inventar algo desde cero. Muchas empresas ya tienen parte montada sin llamarlo NIS2. El trabajo está en ver qué falta, documentarlo y poder enseñarlo cuando te lo pidan.
Un análisis de brechas, no un proyecto interminable
Empezamos comparando lo que ya tienes montado con lo que suelen pedir estos cuestionarios. Te decimos qué falta y cuánto esfuerzo supone cada punto. A partir de ahí priorizamos: primero lo que tu cliente concreto te está pidiendo, después lo que te deja preparado para el siguiente que te lo pida. Todo lo que se salga de lo acordado se presupuesta antes de ejecutarlo.
Ejemplo de informe de brechas
| Punto | Estado |
|---|---|
| Análisis de riesgos | Pendiente |
| Copias de seguridad probadas | En proceso |
| Control de accesos | Completado |
Preguntas frecuentes
Lo que suelen preguntarnos
¿NIS2 me obliga aunque mi empresa no sea de un sector crítico?
De forma directa, la directiva se aplica en general a empresas medianas y grandes de determinados sectores. Si eres más pequeña y no estás en esos sectores, no te obliga directamente. De forma indirecta sí puede afectarte: si eres proveedor de una empresa obligada, te lo pedirá por contrato, y en la práctica pesa casi igual. La ley española, cuando se publique, puede ajustar el alcance.
Si España no ha aprobado la ley, ¿Por qué debería hacer algo ya?
Porque la petición te llega de tu cliente y no del Estado, y se basa en la directiva europea, que lleva en vigor desde enero de 2023. Cuando España publique su ley pueden cambiar detalles de procedimiento, pero no es previsible que cambien las medidas de fondo: copias de seguridad, control de accesos, gestión de incidentes.
¿Cuánto cuesta una adaptación?
Depende de lo que ya tengas montado, y por eso empezamos por ver qué cubres y qué no, antes de hablar de presupuesto. Todo trabajo adicional lo presupuestamos antes de ejecutarlo.
Mi cliente me ha mandado un cuestionario. ¿Qué hago primero?
Léelo entero antes de contestar y no marques como cumplido nada que no puedas demostrar. Si no sabes responder algo, dilo y pregunta qué evidencia aceptan. Si quieres, lo revisamos contigo antes de enviarlo.
¿Esto tiene algo que ver con el RGPD?
Se solapan, pero no son lo mismo. El RGPD protege los datos personales; NIS2 protege que los sistemas aguanten un ciberataque, haya o no datos personales de por medio. Varias medidas, como las copias de seguridad, el control de accesos o la gestión de incidentes, sirven para los dos marcos, así que conviene trabajarlos juntos.
Estas medidas suelen solaparse con tus obligaciones de RGPD.
¿Te han pedido acreditar seguridad y no sabes por dónde empezar?
Te decimos qué cubres ya, qué falta y qué esfuerzo tiene cada punto. Sin compromiso y sin inflar el alcance.
Esta página es informativa y no sustituye el asesoramiento jurídico. Última actualización: 5 de octubre de 2026.